Cybersécurité : 7 mesures essentielles pour protéger votre entreprise
Hameçonnage, rançongiciels, fraude au mobile money : les cyberattaques visent désormais les entreprises de toutes tailles au Mali et en Côte d’Ivoire. Voici les sept mesures prioritaires pour protéger vos données, vos clients et votre activité.
Il y a encore quelques années, beaucoup de dirigeants pensaient que les cyberattaques ne concernaient que les grandes banques ou les multinationales. Ce n’est plus vrai. Aujourd’hui, une clinique, un cabinet notarial, une PME de distribution ou une administration locale peuvent voir leur activité paralysée en une matinée, à cause d’un simple email piégé.
Chez IMPERIS GROUP, nous intervenons chaque année auprès d’organisations au Mali et en Côte d’Ivoire. Nous constatons que la majorité des incidents auraient pu être évités par des mesures simples, peu coûteuses, mais appliquées avec rigueur.
Les menaces qui visent vos entreprises aujourd’hui
- L’hameçonnage (phishing) : un faux email de la banque, d’un fournisseur ou de la direction pousse un collaborateur à saisir son mot de passe ou à ouvrir une pièce jointe piégée.
- Les rançongiciels : un logiciel malveillant chiffre vos fichiers et exige une rançon pour les rendre. Sans sauvegarde, l’activité s’arrête.
- La fraude au président et aux paiements : un escroc se fait passer pour un dirigeant ou un fournisseur et demande un virement ou un transfert mobile money « urgent ».
- Les comptes piratés : messageries, réseaux sociaux de l’entreprise, accès aux logiciels de gestion, souvent à cause de mots de passe faibles ou réutilisés.
La cybersécurité n’est pas d’abord une affaire de technologie : c’est une affaire de méthode et de discipline.
1. Activer la double authentification partout
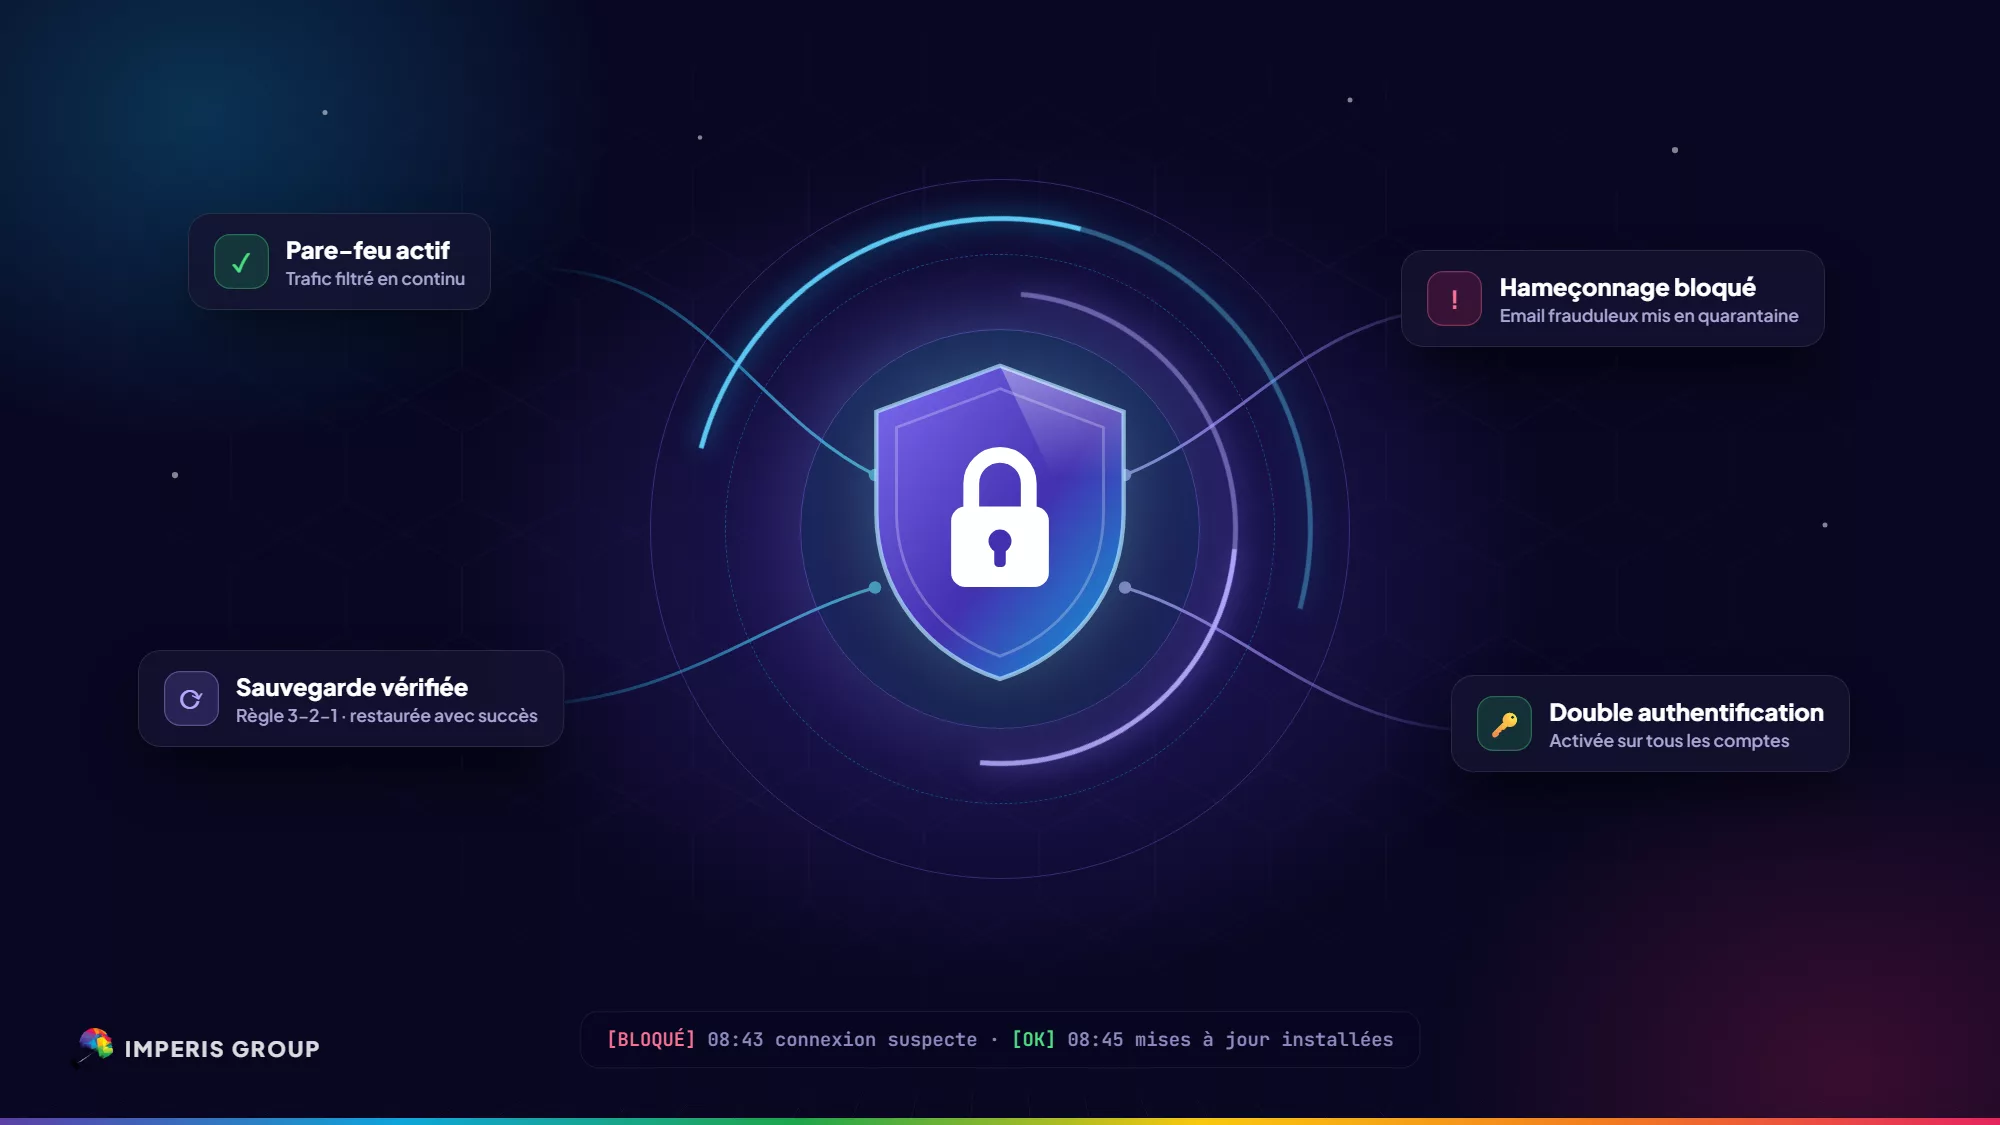
Un mot de passe seul ne suffit plus. Activez la double authentification (un code sur le téléphone en plus du mot de passe) sur les messageries professionnelles, les accès bancaires, les réseaux sociaux de l’entreprise et vos logiciels de gestion. C’est, de loin, la mesure la plus efficace contre le vol de comptes.
2. Sauvegarder selon la règle 3-2-1
Une sauvegarde qui n’a jamais été testée n’est pas une sauvegarde. Appliquez la règle 3-2-1 :
- 3 copies de vos données importantes ;
- sur 2 supports différents (serveur, disque, cloud) ;
- dont 1 copie hors ligne ou hors du bureau, inaccessible à un rançongiciel.
Testez la restauration au moins une fois par trimestre : c’est le jour de l’incident que vous saurez si vos sauvegardes fonctionnent.
3. Mettre à jour systèmes et logiciels
La plupart des attaques exploitent des failles déjà connues et corrigées par les éditeurs. Activez les mises à jour automatiques de Windows, des navigateurs et des antivirus, et planifiez la mise à jour de vos serveurs, routeurs et pare-feu. Un équipement qui n’est plus mis à jour par son fabricant doit être remplacé.
4. Protéger et segmenter votre réseau
Un pare-feu correctement configuré filtre ce qui entre et sort de votre réseau. Séparez aussi les usages : le Wi-Fi des visiteurs ne doit jamais donner accès à vos serveurs, et les caméras de vidéosurveillance doivent être isolées du réseau de gestion. Pour le télétravail, imposez une connexion par VPN.
5. Former vos équipes
Vos collaborateurs sont votre première ligne de défense. Une sensibilisation régulière leur apprend à reconnaître un email suspect, à vérifier l’adresse de l’expéditeur et à ne jamais valider un paiement inhabituel sans contre-appel à un numéro connu. Quelques heures de formation par an réduisent fortement les risques.
6. Limiter les accès au strict nécessaire
Chaque personne ne doit accéder qu’aux données dont elle a besoin pour son travail. Supprimez immédiatement les comptes des collaborateurs qui quittent l’entreprise, et réservez les droits d’administrateur à quelques personnes identifiées. Un compte par personne, jamais de mot de passe partagé.
7. Préparer un plan de réaction
Que faire si un poste est infecté un lundi matin ? Qui prévenir, quel équipement débrancher, comment informer les clients ? Un plan de réaction d’une page, connu de tous, fait gagner des heures précieuses. Il doit prévoir la restauration des sauvegardes et la liste des contacts utiles : prestataire informatique, banque, opérateurs.
Un enjeu de confiance et de conformité
Au Mali comme en Côte d’Ivoire, la loi encadre la protection des données personnelles de vos clients et de vos employés. Une fuite de données, c’est un risque juridique, mais c’est surtout une perte de confiance difficile à rattraper. Investir dans la sécurité, c’est protéger votre réputation.
Par où commencer ?
Commencez par un état des lieux. Un audit de sécurité permet d’identifier vos failles réelles et de prioriser les actions selon votre budget. Les équipes cybersécurité d’IMPERIS GROUP accompagnent les entreprises et institutions de la sous-région, de l’audit à la mise en œuvre : pare-feu, sauvegardes, VPN, sensibilisation des équipes.
👉 Demandez votre audit de sécurité ou découvrez notre pôle Cybersécurité.
Hammare M. Maïga, PDG - IMPERIS GROUP
- #cybersécurité
- #PME
- #phishing
- #sauvegardes
- #double authentification
- #rançongiciel
1 commentaire
Ya Moustapha Diaby
Excellent article !
Une sensibilisation très pertinente sur les enjeux de la cybersécurité auxquels nos entreprises sont aujourd'hui confrontées. Les sept mesures présentées sont à la fois pratiques, accessibles et essentielles pour renforcer la protection des données et assurer la continuité des activités.
La cybersécurité ne doit effectivement plus être considérée comme une option, mais comme un investissement stratégique pour toute organisation soucieuse de sa sécurité et de sa crédibilité.
Félicitations à toute l'équipe d'IMPERIS GROUP pour cette excellente initiative et pour cette contribution à la sensibilisation numérique au Mali et dans la sous-région.